SOC multi‑cloud con IA
01
Honeypots en dos nubes que capturan ataques SSH reales, y una IA que los clasifica.
01
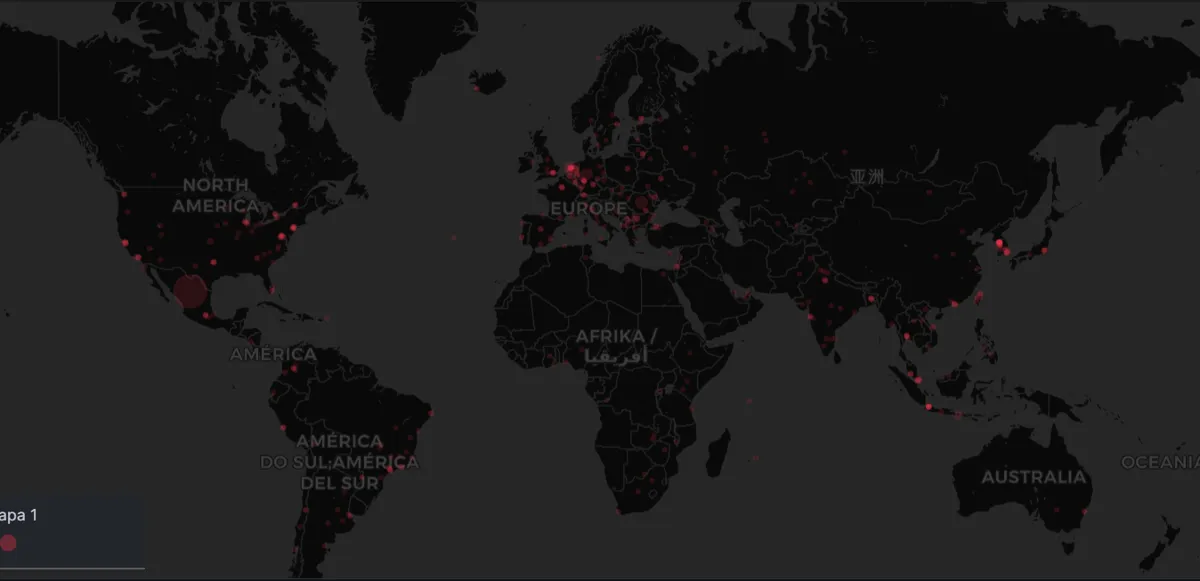
35.600
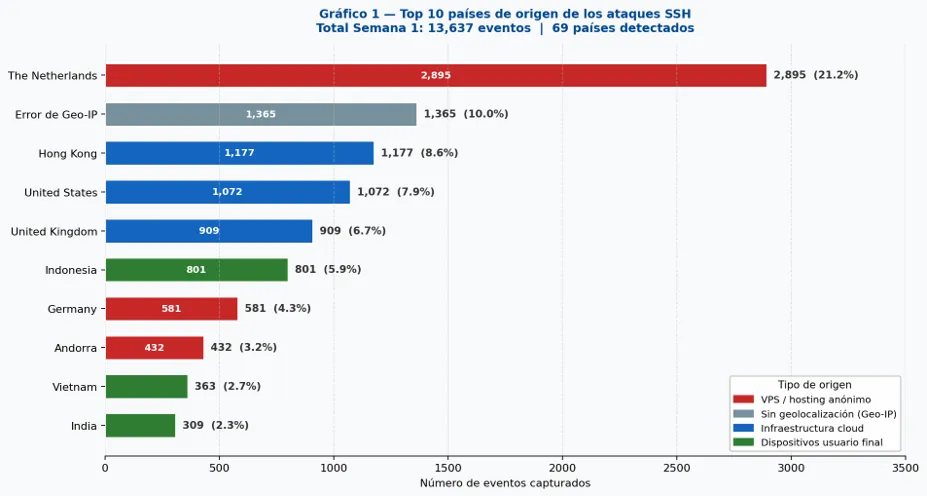
intentos de entrada por SSH en 14 días, desde 80 países
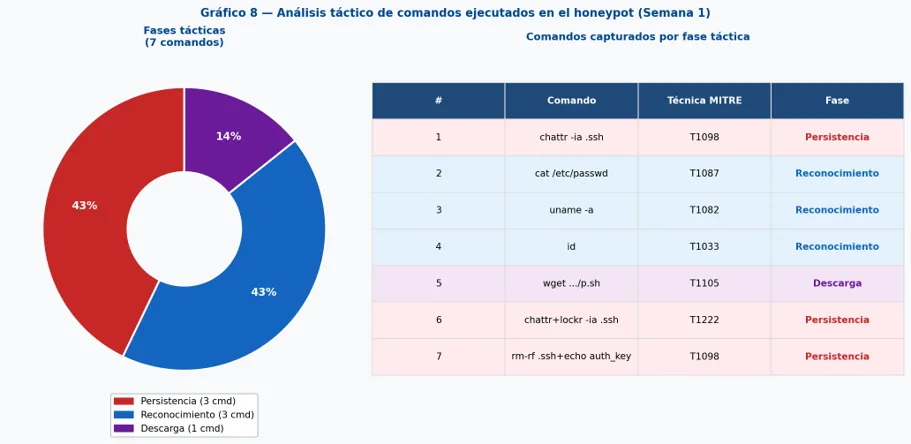
Honeypots Cowrie en DigitalOcean (Nueva York y Fráncfort) y un nodo de análisis en Azure unido solo por WireGuard. Llama 3.1 clasifica los comandos de los atacantes según MITRE ATT&CK.
- DigitalOcean
- Azure
- WireGuard
- Docker
- Python
- Llama 3.1
- Grafana
- Power BI